HET KORTE ANTWOORD
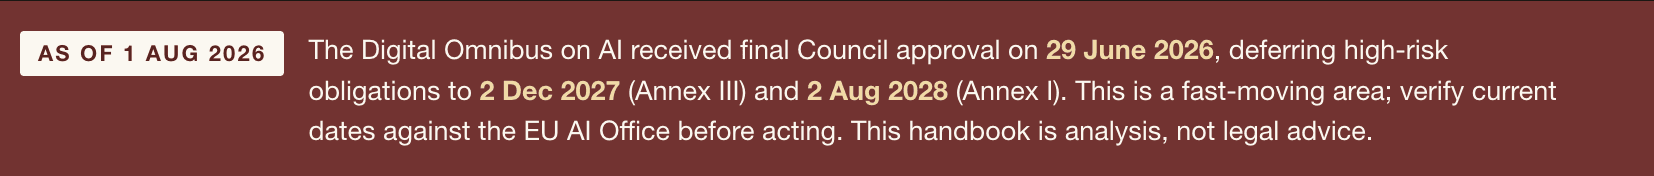
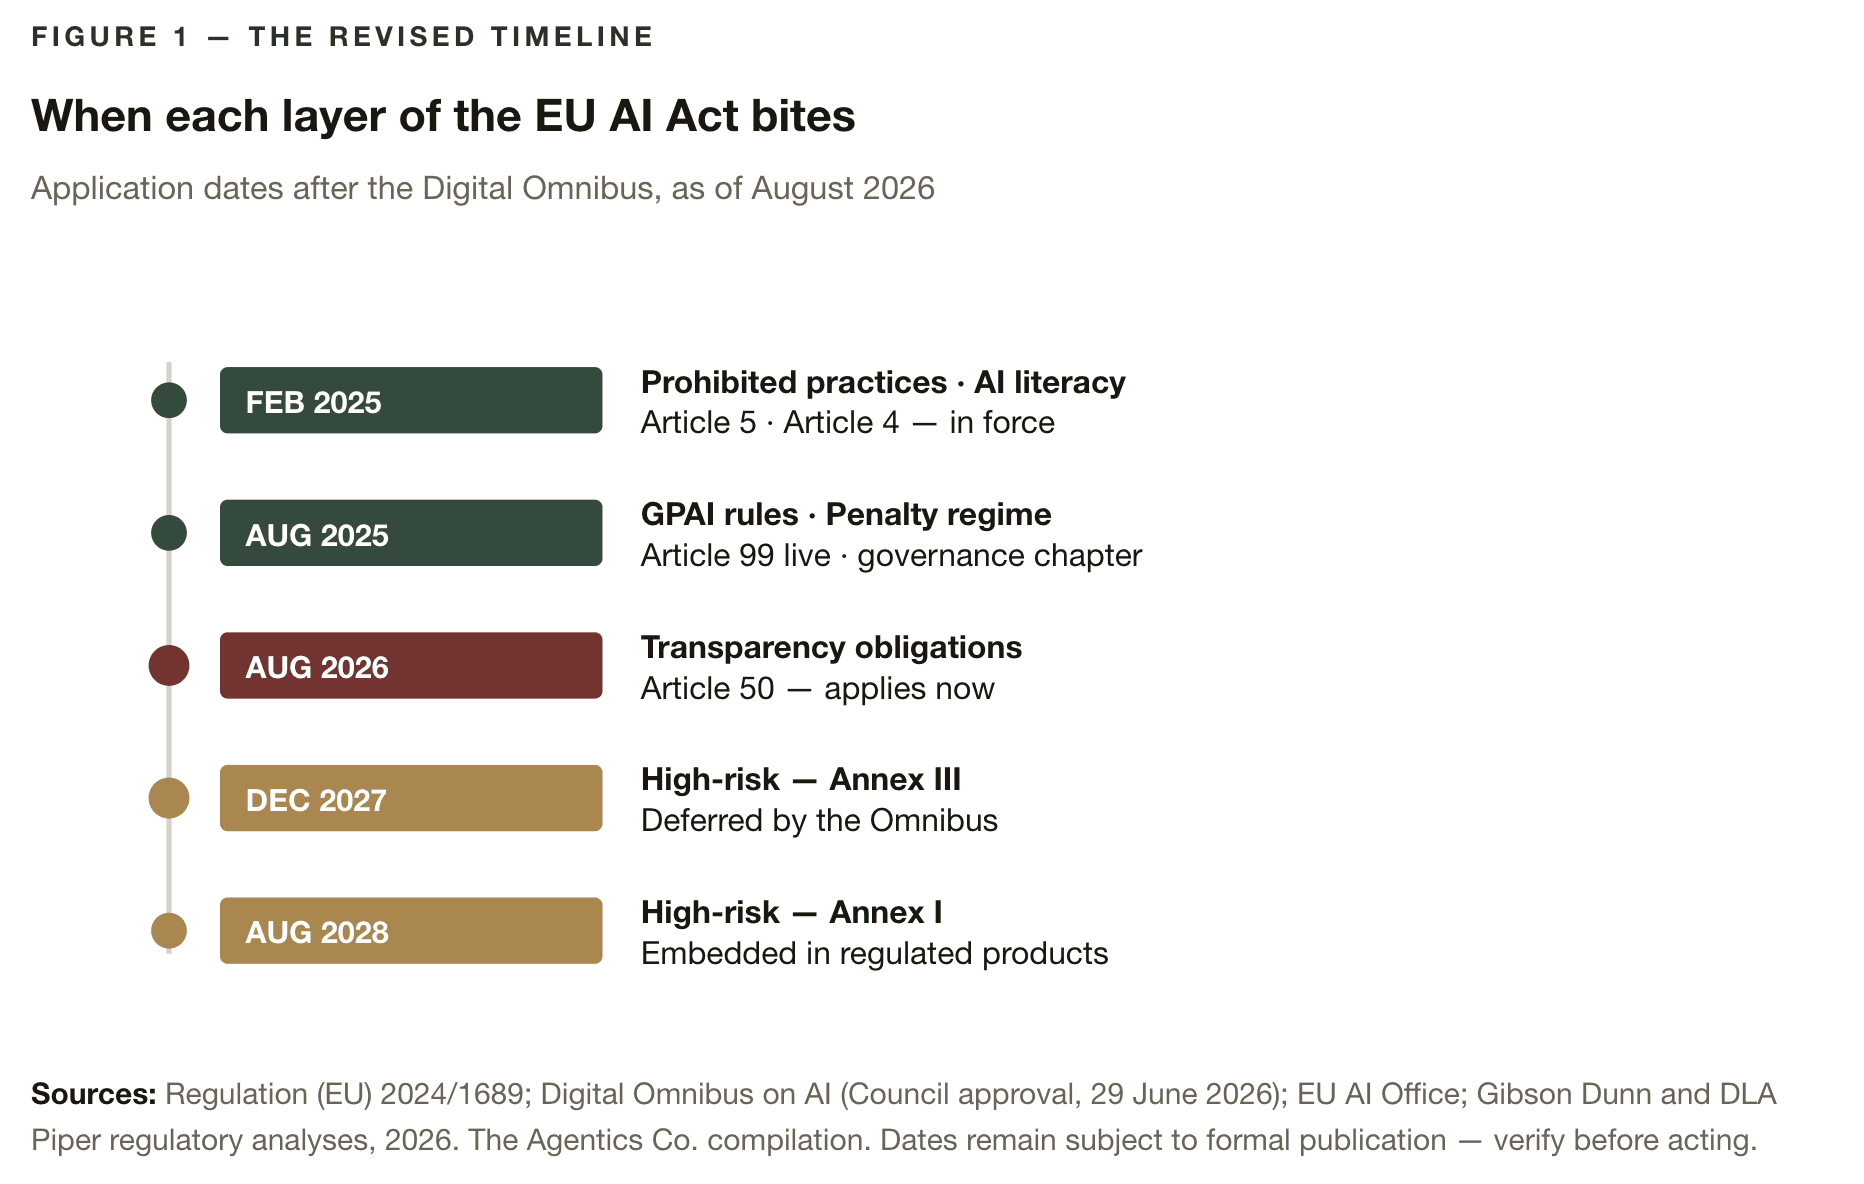
De deadline voor hoog-risicosystemen onder de EU AI Act van 2 augustus 2026 is verschoven. Onder de Digital Omnibus on AI (definitief goedgekeurd door de Raad op 29 juni 2026) geldt het zware conformiteitsregime voor zelfstandige hoog-risicosystemen uit bijlage III nu vanaf 2 december 2027, en voor AI die is ingebouwd in gereguleerde producten (bijlage I) vanaf 2 augustus 2028.
Maar het uitstel is beperkt en wordt breed verkeerd begrepen. Vier dingen zijn niet verschoven: de transparantieverplichtingen van artikel 50 (van kracht vanaf augustus 2026), de plicht tot AI-geletterdheid van artikel 4, het verbod op verboden praktijken, en de regimes voor GPAI en boetes, die allemaal al van kracht zijn. De architectuur van de Act is volledig intact. December 2027 is ongeveer 21 maanden weg, geen jaren. Dit lezen als uitstel van executie is volgens ons een strategische fout.
Het grootste deel van het afgelopen jaar draaide de planning voor AI-compliance in ondernemingen in heel Europa om één datum: 2 augustus 2026. Op die dag zouden de verplichtingen voor hoog-risicosystemen onder de EU AI Act ingaan, en dat stuurde veel budget, roadmaps en aandacht in bestuurskamers. Eind juni verschoof die datum. De Raad gaf definitief groen licht voor de Digital Omnibus on AI, en de hoog-risicoverplichtingen waarop iedereen zijn planning had gebaseerd, schoven door naar 2027 en 2028.
De reflex in veel organisaties was direct en begrijpelijk: opgelucht ademhalen, het compliancebudget herverdelen en AI-governance volgend jaar weer oppakken. Wij denken dat die reflex feitelijk en strategisch onjuist is, en de reden is dat het uitstel veel gerichter is dan de krantenkoppen suggereerden. Het zwaarste regime is verschoven. Bijna alles wat een onderneming in de praktijk al merkt, niet.
Dit handboek doet twee dingen. Ten eerste trekt het de lijn precies: wat er verschoof, wat bleef, en wat een onderneming die AI inzet, en vooral AI-agents, vanaf augustus 2026 werkelijk verplicht is. Ten tweede, en duurzamer, beschrijft het het governanceframework met acht pijlers dat aan de Act voldoet wanneer de deadlines ook vallen, plus een volwassenheidschecklist waarmee u zichzelf vandaag kunt scoren. Deadlines verschuiven. De verplichtingen eronder verdwijnen niet; ze stapelen zich op.
Wat is verschoven, en wat niet?
Het allerbelangrijkste om te begrijpen over de Digital Omnibus is dat die één regime uitstelde, het grote, en de rest van de Act liet staan waar die stond. Hier is de verdeling, in gewone taal.
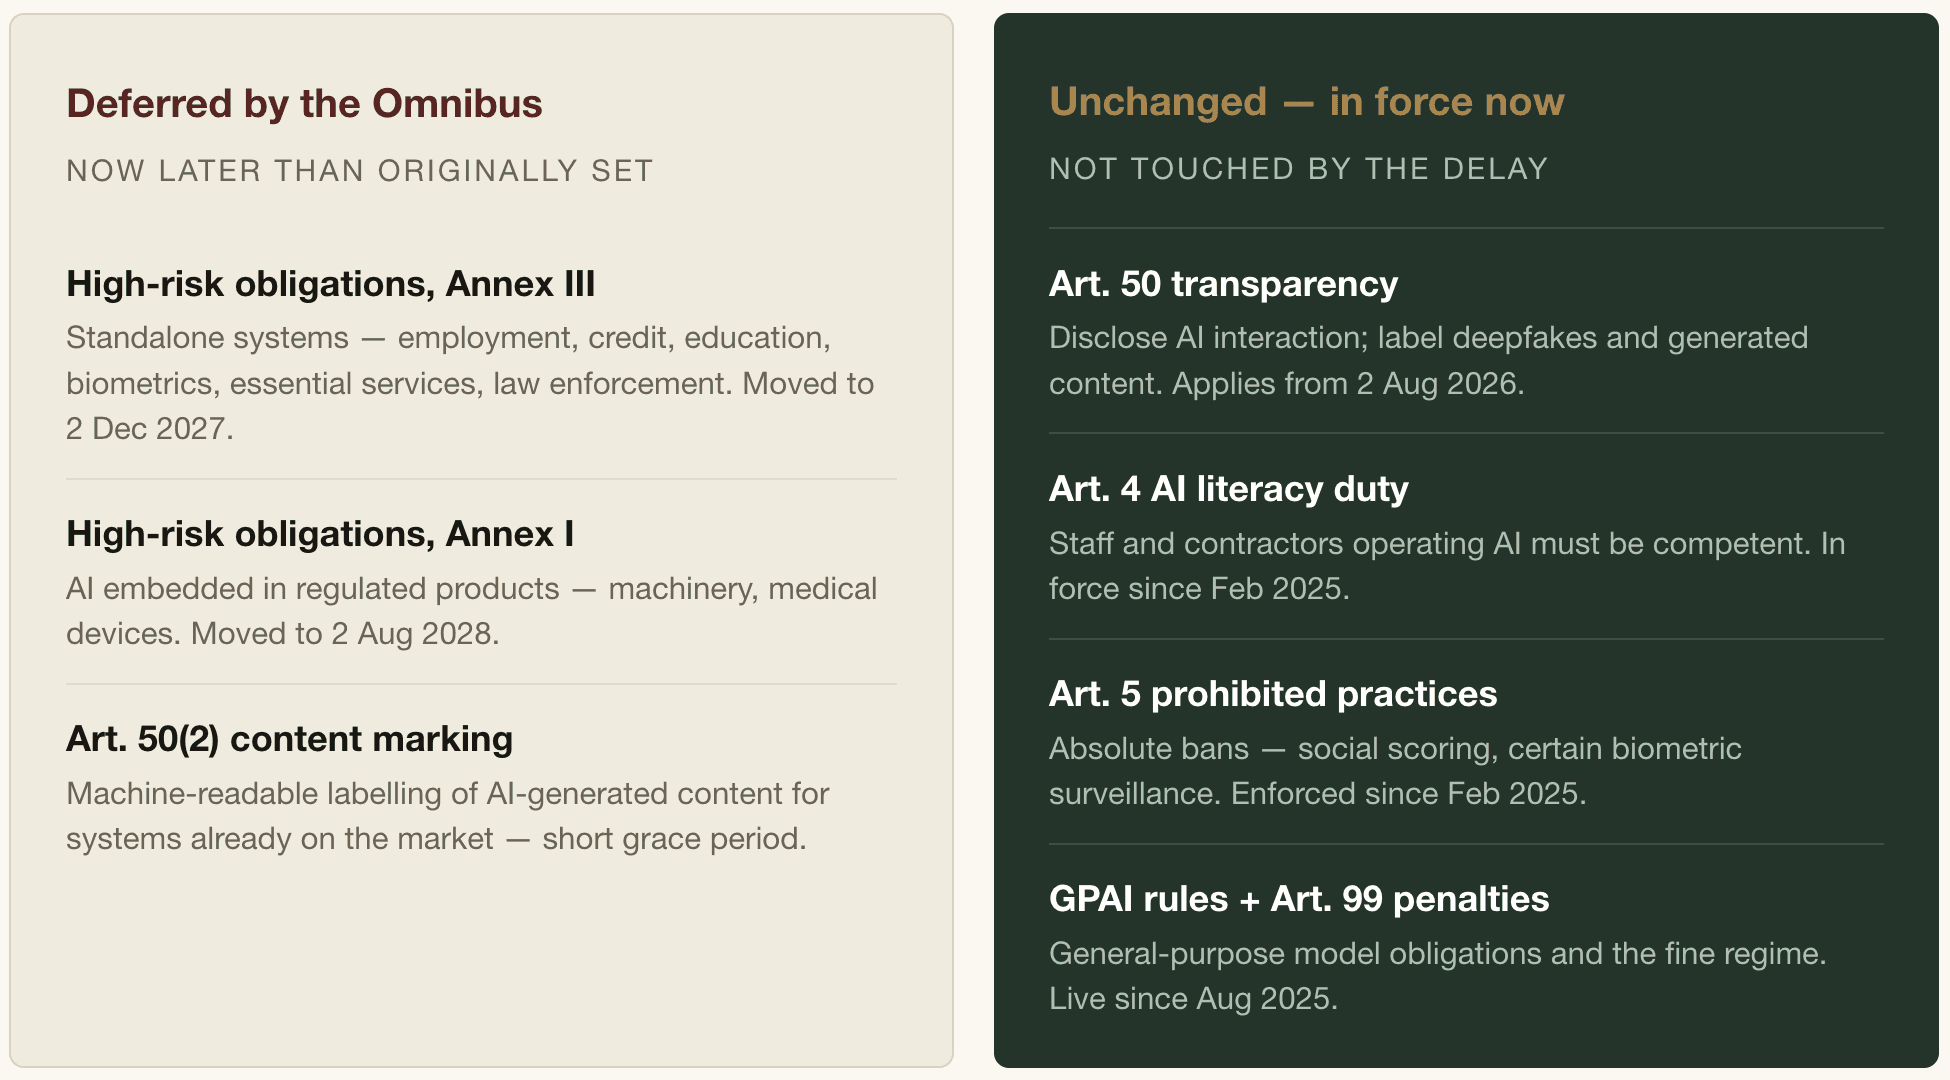
Lees de rechterkolom zorgvuldig, want die negeren de meeste ondernemingen. Als u een chatbot voor klanten draait, moet u dat melden. Als uw teams AI gebruiken zonder aantoonbare deskundigheid, voldoet u niet aan de plicht tot geletterdheid, en toezichthouders hebben laten weten dat dat andere bevindingen kan verzwaren. En het boeteregime dat dit alles ondersteunt, is sinds augustus 2025 afdwingbaar.
Wat kost het niet naleven van de EU AI Act werkelijk?
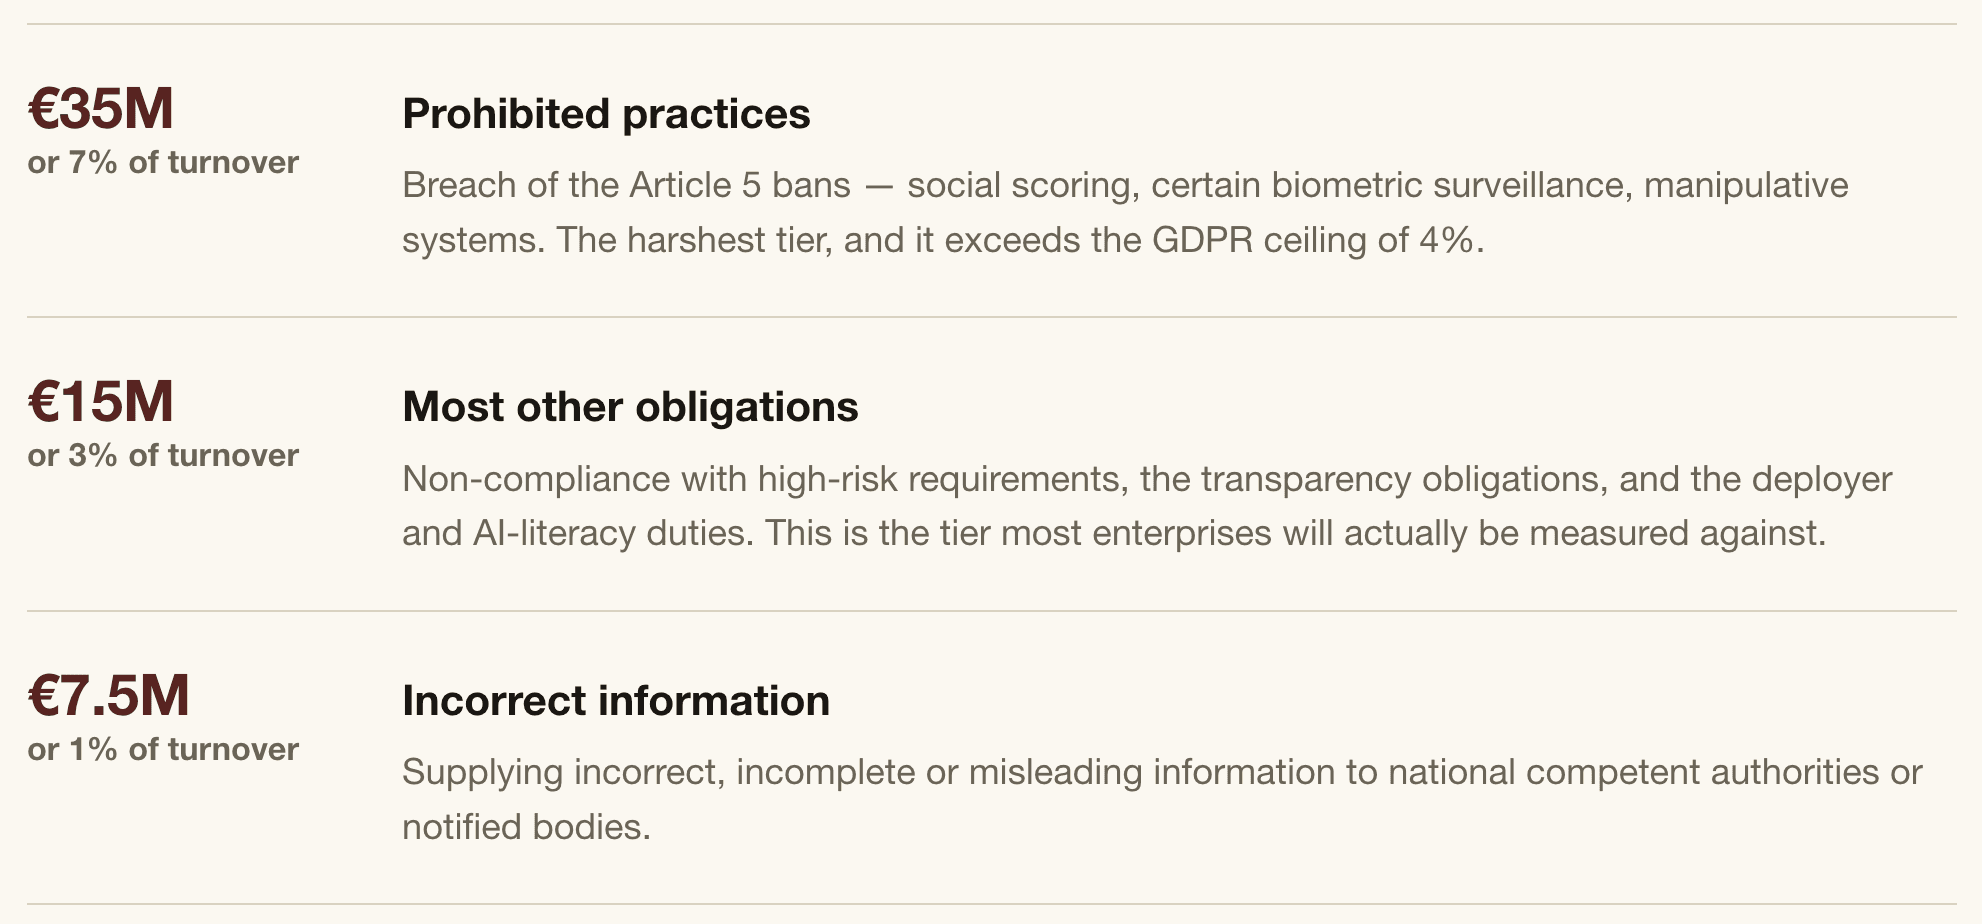
Dat dit allemaal niet vrijblijvend is, komt door artikel 99, en het loont om de bedragen helder te noemen, want ze liggen boven het AVG-maximum dat de meeste besturen al kennen. Het boeteregime kent drie niveaus, en voor een bedrijf is elke boete het hoogste van een vast bedrag of een percentage van de wereldwijde jaaromzet. Voor mkb-bedrijven en start-ups geldt juist het laagste van de twee: een bewust mechanisme voor evenredigheid.
Handhaving ligt niet bij één centrale EU-instantie. Elke lidstaat wijst nationale bevoegde autoriteiten aan die toezien op naleving binnen de eigen grenzen, terwijl het AI Office van de Commissie grensoverschrijdende zaken coördineert en aanbieders van AI voor algemene doeleinden direct onder toezicht heeft. Handhaving komt op gang door klachten, meldingen van ernstige incidenten, proactief markttoezicht, sectortoezichthouders en de bescherming van klokkenluiders. En het bereik van de Act is extraterritoriaal, net als bij de AVG: als uw AI-systeem in de EU wordt gebruikt of de output ervan daar wordt gebruikt, valt u eronder, waar uw hoofdkantoor ook staat.
Waarom verhogen agents de inzet voor governance?
Er is een specifieke reden waarom dit voor de lezers van ons werk zwaarder weegt dan voor de gemiddelde koper van software: AI-agents verschuiven de compliancegrens. Eén model dat output levert, is één ding. Een agent die plant, tools aanroept, API’s gebruikt en werk overdraagt aan andere agents, is een keten van handelingen met gevolgen, en zo ziet de Act het ook. Overwegingen 99 en 100 gaan expliciet over multi-agentarchitecturen: in een keten van agents strekt de compliancegrens zich uit tot elke agent die een hoog-risicofunctie uitvoert. Waar agents interne diensten, platforms van derden of externe tools aanroepen, valt die actielaag volledig onder de verplichtingen van de Act voor cyberbeveiliging en logging.
Het praktische gevolg is dat governance niet op het niveau van het model kan blijven. Die moet worden ontworpen op het niveau van de agentworkflow, en dat is precies de discipline die agentpilots die productie halen, onderscheidt van de 86% die vastloopt. Bestuurde agents en agents die klaar zijn voor productie blijken hetzelfde dier te zijn.
Het handboek: acht pijlers van duurzame AI-governance
Alles hierboven is context. Dit is het deel dat bruikbaar blijft als het nieuws al weer verder is. Wat de deadline ook is: een onderneming die deze acht pijlers kan aantonen, staat sterk, en draait niet toevallig ook AI die ze kan vertrouwen. Elke pijler hoort bij de relevante artikelen van de Act, maar de waarde is operationeel, niet alleen juridisch.
1 | Fundament · art. 6, bijlage III: inventariseer en classificeer elk AI-systeem
U kunt niet besturen wat u niet ziet. Bouw en onderhoud een live register van elk AI-systeem dat in gebruik is, dus zelf gebouwd, gekocht of ingebouwd, en ken elk een risicoklasse toe met de classificatierichtlijnen van artikel 6. Dit is de eerste stap, en de stap die de meeste organisaties overslaan.
2 | Doorlopend · art. 9: houd een levend risicobeheersysteem in stand
Risicobeheer is geen eenmalige beoordeling die vóór de lancering wordt gearchiveerd. Het loopt doorlopend over de hele levenscyclus van het systeem en wordt herzien als het model, de data en de gebruikscontext veranderen. Voor agents betekent dat: opnieuw beoordelen telkens als de workflow, de tools of het autonomieniveau verschuiven.
3 | Data · art. 10: bestuur de data, ook bij inferentie
Trainings-, validatie- en testdata moeten relevant, representatief en bestuurd zijn, en die verplichting geldt ook voor input op het moment van inferentie. Hier raakt artikel 10 uw bestaande werk rond de rechtsgrond onder de AVG; behandel ze als één programma, niet als twee.
4 | Bewijs · art. 11, 12, 18: documenteer en log zodat u een audit doorstaat
Volledige technische documentatie (bijlage IV), opgesteld vóór de uitrol en actueel gehouden, plus fraudebestendige, automatisch gegenereerde logs die gedurende de vereiste periode worden bewaard. Als het niet is vastgelegd en voorzien van een tijdstempel, is het voor de handhaving niet gebeurd.
5 | Controle · art. 14: bouw menselijk toezicht dat echt werkt
Geen vinkje bij "mens in de lus", maar echt, gekalibreerd toezicht: vastgelegde controlepunten, een betekenisvolle mogelijkheid om in te grijpen en escalatiepaden die passen bij het risico van de taak. Dit is de pijler die het vaakst op papier bestaat en in de praktijk faalt.
6 | Weerbaarheid · art. 15: ontwerp voor nauwkeurigheid, robuustheid en beveiliging
Hoog-risicosystemen moeten bestand zijn tegen fouten en aanvallen over de hele actielaag, niet alleen bij de output van het model. Voor agents die tools en API’s aanroepen, is het aanvalsoppervlak de hele workflow, en die moet ook zo worden verdedigd.
7 | Transparantie · art. 50: maak AI bekend en label wat het genereert
Van kracht vanaf augustus 2026: vertel mensen wanneer ze met een AI-systeem te maken hebben, en markeer door AI gegenereerde content. Dit is de verplichting met de meest directe gevolgen en de laagste kosten om na te leven; er is geen reden om hier kwetsbaar te zijn.
8 | Mensen · art. 4: toon AI-geletterdheid in uw teams aan
Iedereen die namens de organisatie met AI werkt (personeel en externen), moet daarvoor deskundig zijn, en u moet dat kunnen aantonen met gedateerde trainingsregistraties. Het is de breedste verplichting in de Act en, uniek, al volledig van kracht.
Scoor uzelf: de volwassenheidschecklist voor AI-governance
Gebruik dit als zelfbeoordeling van één pagina. Een onderneming die op alle acht kan antwoorden met "ja, en ik kan het aantonen", is niet alleen klaar voor de Act wanneer de deadlines ook vallen; ze draait AI die ze met dezelfde set documenten kan verdedigen tegenover een raad van bestuur, een klant en een toezichthouder.

De meeste ondernemingen die wij beoordelen, scoren drie of vier van de acht, en de gaten zitten bijna altijd in toezicht, logging en geletterdheid, niet in de technologie zelf. Dat is goed nieuws. Die drie zijn het goedkoopst te dichten, en ze dichten brengt u verder in de evenredigheidsbeoordeling dan welke hoeveelheid modeltuning ook. Het uitstel tot december 2027 is het venster om precies dat te doen, bewust, terwijl uw concurrenten het aanzien voor vakantie.
Over dit onderzoek
Dit handboek brengt de primaire wettekst van Verordening (EU) 2024/1689 en de Digital Omnibus on AI samen met de belangrijkste juridische en compliance-analyses uit 2026, naast het governancewerk van The Agentics Co. in gereguleerde sectoren in Europa, het Midden-Oosten en Afrika. Het framework met acht pijlers en de volwassenheidschecklist voor governance zijn eigen analytische instrumenten van The Agentics Co., ontwikkeld in klantopdrachten en hier aangeboden aan de bredere gemeenschap van ondernemingen.
The Agentics Co. is een enterprise AI-transformatiebedrijf met het hoofdkantoor in Amsterdam, gespecialiseerd in agentic AI en multi-agentsystemen, volledig AVG-conform en actief in Europa, het Midden-Oosten, Afrika, APAC en LATAM. Het Validation First Framework ontwerpt toezicht, escalatie en governance in elke uitrol voordat die opschaalt. Lees meer op theagentics.co.
Bronvermelding: The Agentics Co. (2026). The Enterprise AI Governance Handbook: The EU AI Act Deadline Moved — What Actually Comes Due, and How to Govern Agents That Last. Geraadpleegd via https://theagentics.co/insights/ai-governance-the-eu-ai-act-2026---a-field-guide.
Dit handboek is analyse en algemene informatie, geen juridisch advies, en schept geen professionele relatie. Ingangsdata en richtsnoeren van de AI Act zijn in ontwikkeling; het beschreven standpunt is actueel per 1 augustus 2026. Controleer alle data en verplichtingen bij het EU AI Office en een gekwalificeerde jurist voordat u handelt.
GESELECTEERDE BRONNEN EN VERDER LEZEN
Verordening (EU) 2024/1689 (de EU AI Act): primaire tekst, artikelen 4, 5, 6, 9–15, 50, 99; bijlagen III en IV.
DLA Piper (2026): The Digital AI Omnibus: Proposed Deferral of High-Risk AI Obligations.
Boetestructuur van artikel 99: niveaus van € 35 mln/7%, € 15 mln/3%, € 7,5 mln/1%.
The Agentics Co.: Het playbook van pilot naar productie en Het landschap van agentic AI in ondernemingen 2026, theagentics.co/insights.